Sécurité et sauvegardes
Sessions
Les jetons d’accès valent 15 minutes ; les jetons de renouvellement sont aléatoires, stockés uniquement sous forme d’empreinte et remplacés à chaque utilisation. Réutiliser un ancien jeton met fin à la session. Déconnexion, changement de mot de passe ou désactivation d’un compte prennent effet immédiatement.
Connexion à deux facteurs
Le second facteur est un code à usage unique selon la RFC 6238 (TOTP), généré par une application d’authentification. Il est demandé après le mot de passe ou après le code envoyé par e-mail. À la configuration, la personne reçoit des codes de récupération pour le cas où l’appareil serait absent.
Le cabinet définit dans les paramètres qui a besoin d’un second facteur : personne, les utilisateurs du portail seulement ou tout le monde. Celui qui ne l’a pas encore configuré obtient une session qui n’autorise que la configuration. Un administrateur peut réinitialiser le second facteur d’une personne.
Journal d’audit
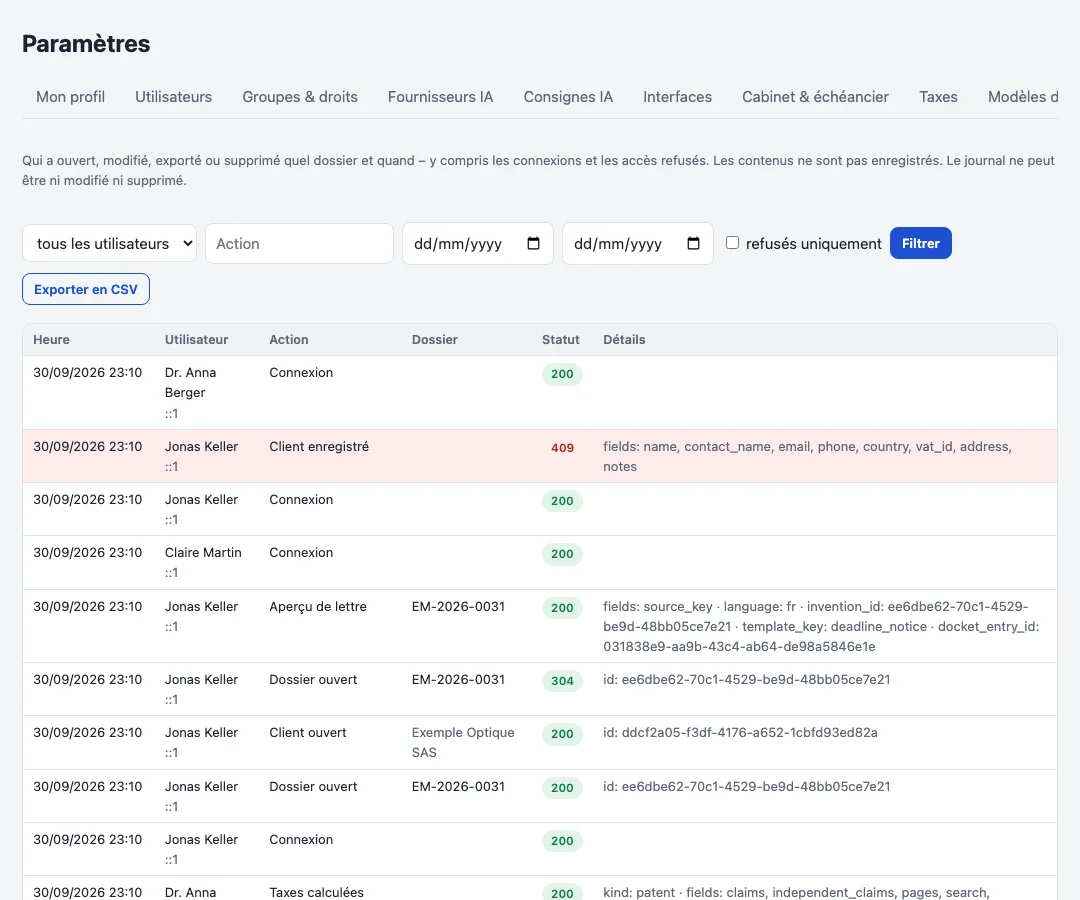
Chaque modification, chaque dossier ouvert et chaque export ou téléchargement est enregistré avec la personne, le dossier, le résultat et l’adresse, y compris les accès refusés et les connexions. Seuls des identifiants sont stockés, jamais de contenu ; la base de données refuse de modifier ou de supprimer une entrée.
Sauvegardes
Le conteneur de sauvegarde écrit chaque nuit un fichier chiffré avec l’export de la base et tous les fichiers, et le conserve un nombre de jours réglable. Par défaut, une fois par semaine, il restaure la dernière sauvegarde dans une base de contrôle et compare le nombre de lignes. La restauration sur le serveur tient en une commande, qui sauvegarde d’abord l’état actuel.